Malware Analysis
Deconstruct malicious binaries, reverse engineer exploits, and inspect behavioral patterns. Gain technical CPE credits to enhance threat detection expertise.
Related CISSP Domains (guidance only):
Security OperationsSecurity Architecture and Engineering
98 videos in this topic
48:12
Transcript
Reverse Engineering GuLoader | NSIS, VEH Control Flow & Shellcode Decryption Part 1
Malware Research Diary
48:12
Aug 7, 2026
Malware Analysis
Core security
23:24
Transcript
Reverse Engineering Vitya Ransomware | Debugging a Broken XOR Decryption Routine
Malware Research Diary
23:24
Aug 4, 2026
Malware Analysis
Core security
31:18
Transcript
Inside the Decryption Routine Invoice 2167 vhdx | Debugging Malware with x64dbg Part 2
Malware Research Diary
31:18
Jul 29, 2026
Malware Analysis
Core security
56:12
Transcript
Reverse Engineering Invoice-2167.vhdx | DLL Sideloading & Payload Decryption Part 1
Malware Research Diary
56:12
Jul 29, 2026
Malware Analysis
Core security
33:11
Transcript
Reverse Engineering RexCry | Unpacking a .NET Loader That Drops StormKitty Infostealer
Malware Research Diary
33:11
Jul 28, 2026
Malware Analysis
Core security
31:46
Transcript
Inside the Node js Payload | Extracting SEA & Reversing the Shellcode Loader Part 2
Malware Research Diary
31:46
Jul 22, 2026
Malware Analysis
Core security
1:06:55
Transcript
From LinkedIn DM to DLL Sideloading | Inside a Fake Job Interview Malware Part 1
Malware Research Diary
1:06:55
Jul 22, 2026
Malware Analysis
Core security
33:27
Transcript
Reverse Engineering PhantomStealer 4 | Inside a NET Infostealer Using Telegram C2
Malware Research Diary
33:27
Jul 20, 2026
Malware Analysis
Core security
35:01
Transcript
Reverse Engineering a Phishing Chain | From BAT Script to Action1 Remote Access
Malware Research Diary
35:01
Jul 20, 2026
Malware Analysis
Core security
23:58
Transcript
Reverse Engineering Sn00p RAT | Breaking Through 7 Layers of Obfuscation (0 Detection)
Malware Research Diary
23:58
Jul 7, 2026
Malware Analysis
Core security
23:33
Transcript
Reverse Engineering a Fake Word Document | Telegram Screenshot Malware Analysis
Malware Research Diary
23:33
Jul 2, 2026
Malware Analysis
Core security
1:11:04
Transcript
From Phishing Email to DLL Hijacking Malware | Threat Hunting & Reverse Engineering Part 2
Malware Research Diary
1:11:04
Jun 27, 2026
Malware Analysis
Core security
53:47
Transcript
Reverse Engineering a Social Media Malware | Twitch, Reddit, and LinkedIn as Malware C2? Part 2
Malware Research Diary
53:47
Jun 19, 2026
Malware Analysis
Core security
22:25
Transcript
Reverse Engineering a Social Media Malware | GitHub Payload Analysis Part 1
Malware Research Diary
22:25
Jun 19, 2026
Malware Analysis
Core security
15:15
Transcript
Getting Started with Malware Analysis | Essential Tools I Use Every Day
Malware Research Diary
15:15
Jun 18, 2026
Malware Analysis
Core security
15:15
Transcript
Getting Started with Malware Analysis | Define Your Objective First
Malware Research Diary
15:15
Jun 18, 2026
Malware Analysis
Core security
31:29
Transcript
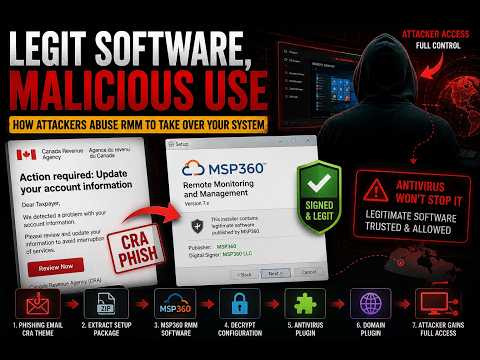
Reverse Engineering a CRA Phishing Malware | How Cybercriminals Abuse Legitimate RMM Software
Malware Research Diary
31:29
Jun 12, 2026
Malware Analysis
Core security
24:14
Transcript
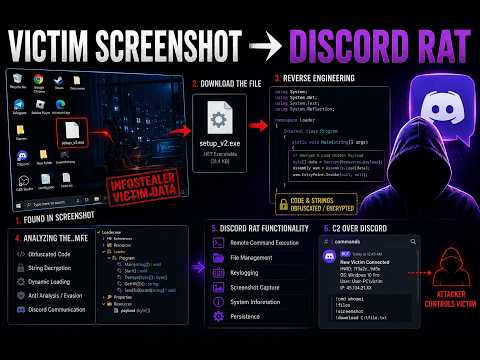
From Victim Screenshot to Discord RAT | Reverse Engineering a Hidden .NET Malware
Malware Research Diary
24:14
Jun 8, 2026
Malware Analysis
Core security
27:27
Transcript
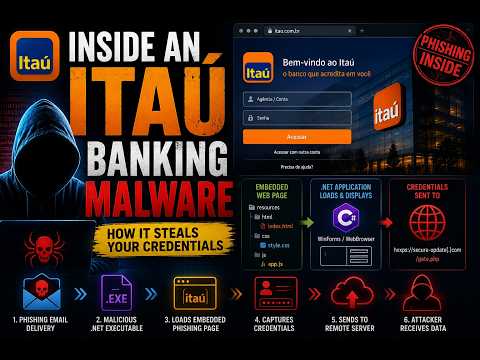
Reverse Engineering an Itaú Banking Phishing Malware | Inside a .NET Credential Stealer
Malware Research Diary
27:27
Jun 2, 2026
Malware Analysis
Core security

1:36:30
Transcript
One Unencrypted File Broke This 10-Year Investigation Wide Open 🎙 Darknet Diaries Ep. 175: Bayrob
Jack Rhysider
1:36:30
Jun 2, 2026
Malware Analysis
Core security
1:01:12
Transcript
Live Malware Hunting: Reverse Engineering Unknown Malware in Real Time
Malware Research Diary
1:01:12
Jun 2, 2026
Malware Analysis
Core security
31:11
Transcript
Reverse Engineering NoHurtCam.dll: Uncovering a Hidden .NET Malware
Malware Research Diary
31:11
May 28, 2026
Malware Analysis
Core security
32:05
Transcript
Reverse Engineering an Ethereum-Powered Infostealer | Blockchain C2 Malware Analysis – Part 3
Malware Research Diary
32:05
May 25, 2026
Malware Analysis
Core security
1:08:09
Transcript
Reverse Engineering a Multi-Stage Vidar Malware Chain | AutoIt Shellcode Loader Analysis – Part 2
Malware Research Diary
1:08:09
May 21, 2026
Malware Analysis
Core security